
MCP varnost: 200.000 strežnikov ogroženih — kaj pregledati, preden povežete AI agenta
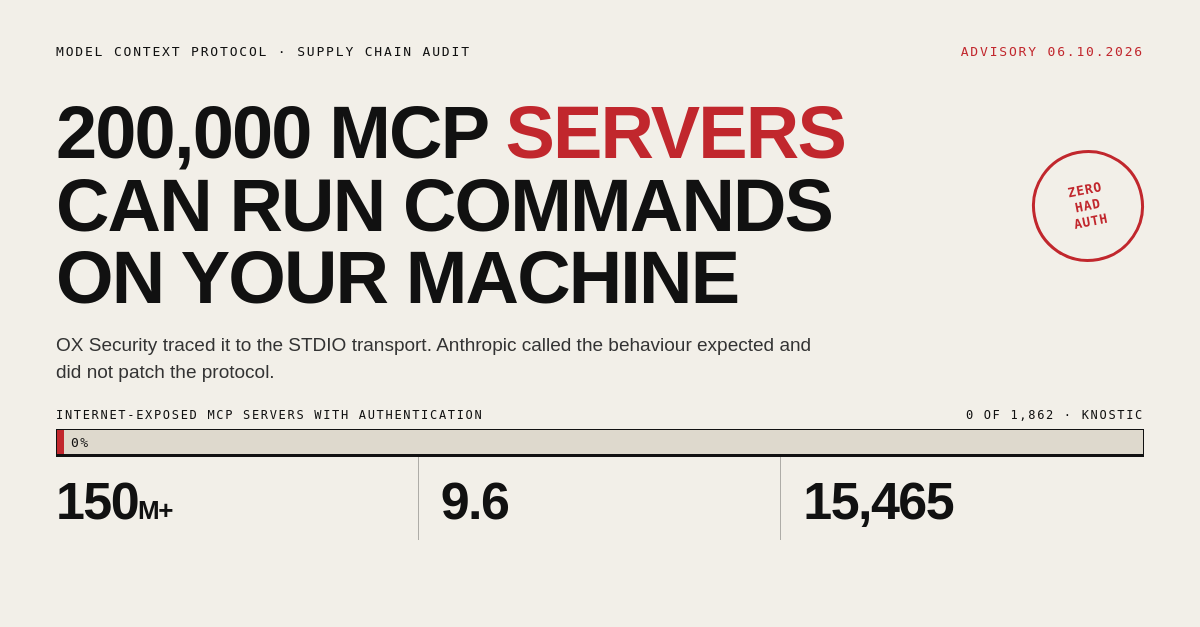
Raziskovalci varnosti trdijo, da je mogoče do 200.000 MCP strežnikov prisiliti k izvajanju ukazov na stroju, ki jih zažene, ker STDIO prenos v Model Context Protocol pri Anthropicu strežnik zažene kot lokalni podproces in ne preveri, kaj se vrne nazaj. O tem so Anthropica obvestili aprila 2026, ta pa je zavrnil spremembo protokola in obnašanje označil za pričakovano. Če vaše podjetje povezuje AI agente z internimi orodji, je vprašanje, ki ga je ta teden vredno odgovoriti, praktično: kateri od vaših strežnikov deluje prek STDIO, ali sploh zahtevajo prijavo in katera navodila vaš agent bere.
Kar so raziskovalci dejansko ugotovili
OX Security je svoje raziskave objavil 15. aprila 2026 pod naslovom "Arhitekturna napaka v jedru Anthropovega MCP". Mehanizem je dovolj preprost, da ga razložimo v enem stavku: ko vaš AI odjemalec zažene MCP strežnik prek STDIO, je ta strežnik otroški proces na vašem stroju, in vse, kar pošlje nazaj, se obravnava kot promet protokola in ne kot vnos, ki bi ga bilo treba preveriti.
Od tam je radij uničenja širok. OX Security ga postavlja na več kot 150 milijonov prenosov paketov, več kot 7.000 javno dostopnih strežnikov in do 200.000 ranljivih primerkov. Dokumentirajo štiri različne družine izkoriščanja, vključno z injiciranjem UI brez avtentikacije v AI ogrodjih, injiciranjem pozivov brez klika v AI IDE-jih, kot sta Windsurf in Cursor, ter zlonamerno distribucijo prek trgovin. Ekipa poroča tudi o več kot 30 odgovornih razkritjih in več kot 10 CVE-jev kategorije High/Critical, medtem ko je obdelovala ekosistem.
Napaka je le manjša polovica zgodbe. Po navedbah OX Security so Anthropica ponudili popravke na korenski ravni, ki bi zaščitili uporabnike v verigi navzdol, Anthropic pa je zavrnil spremembo arhitekture protokola in obnašanje označil kot "pričakovano". Slednje priporočilo svetuje previdno uporabo STDIO adapterjev. Priporočilo, naj boste previdni, ni popravek in ne spremeni delovanja prenosa.
Specifikacija pove na glas tisto, kar bi najraje pustili tiho
To ni primer, ko bi bile dokumentacije nejasne. Specifikacija avtorizacije MCP je jasna glede tega, kjer velja avtentikacija:
"Implementacije, ki uporabljajo prenos na osnovi HTTP, bi se morale ravnati po tej specifikaciji. Implementacije, ki uporabljajo STDIO prenos, se po tej specifikaciji ne bi smele ravnati, temveč bi morale poverila pridobiti iz okolja."
Ta stavek, vzet iz avtorizacijskega dela specifikacije MCP, je še vedno prisoten v trenutni reviziji. OAuth 2.1 je standard za oddaljene strežnike in je resnična izboljšava v primerjavi s tem, kar je obstajalo prej. Toda zajema HTTP prenose. Vsaka lokalna STDIO namestitev je zasnovano tako, da je izven tega, obstoječa baza agentnih skladov, zgrajenih pred delom okoli OAutha, pa še vedno deluje po starih pravilih.
Izpostavljeni strežniki niso abstrakcija
Raziskovalci Knostica so pregledali odprti internet in našli 1.862 MCP strežnikov, dosegljivih od zunaj. Nato so ročno preverili vzorec 119 od njih. Vseh 119 je omogočilo neavtentificiranemu klicatelju, da našteje notranja orodja, dostavna na strežniku. To je korak izvidovanja: napadalec dobi zemljevid tega, kaj lahko vaš agent naredi, še preden naredi en sam poskus vdora.
Produkcijski MCP strežnik običajno stoji pred stvarmi, ki so vam pomembne — baze podatkov, interna API-ja, dnevniči klepetov, poverila. Seznam orodij ni neškodljivi metapodatki.
Spremljajoče poročilo OX Security, "15.465 MCP strežnikov. 0 upravljanja.", pregleda tri javne registre in najde dobavno verigo brez dosledne politike identitete ali dostopa. Izstopata se dve številki: 15,6 % od 5.095 edinstvenih imen gostiteljev se je razrešilo v infrastrukturo zunaj Združenih držav, vključno s infrastrukturo v Kitajski in Rusiji, in 0,45 % se je razrešilo v domača omrežja ali potrošniška orodja za tuneliranje. Protokol nima domačega mehanizma za izvajanje tega, kje tečejo povezana orodja ali kje se obdelujejo podatki.
Ločeno je Practical DevSecOps naštela več kot 40 CVE-jev, razkritih proti MCP implementacijam, samo med januarjem in aprilom 2026, kot poroča Startup Fortune 6. oktobra 2026. V to štetje spada CVE-2025-6514, injiciranje ukazov operacijskega sistema v široko uporabljeni knjižnici mcp-remote z CVSS oceno 9,6. Preverili smo zgodovino prenosov: 437.323 prenosov mcp-remote med januarjem 2024 in datumom razkritja 9. julija 2025, po podatkih npm registra, kar se ujema s številko, ki jo je JFrog poročal v svojem obvestilu.
Tool poisoning je napad, ki najbolj skrbi varnostne ekipe
Tool poisoning skriva navodila tam, kjer jih bo model prebral kot zaupanja vreden kontekst: znotraj opisa samega orodja ali imen parametrov. Agent nima zanesljivega načina, kako ločiti legitimno dokumentacijo orodja od navodila, postavljenega zraven njega. V postavitvi z več agenti lahko en ogrožen MCP strežnik vbrizga navodila, ki se prenesejo na vsak drugi strežnik in agent, ki mu zaupa v isti seji, kar pomeni, da površina raste z vsako integracijo, ki jo izdate.
Neprijetno pri tem je, da ta napad ne potrebuje, da vaš strežnik izvede en sam ukaz v lupini. Potrebuje le, da vaš agent prebere opis, ki ga je napisal nekdo drug.
Zato "namestili smo samo tri strežnike" ni varnostna metrika, kot zveni. Metrika je to, do česa smejo ti trije strežniki dostopati, in kdo je napisal njihove opise.
Kaj pregledati, preden vaša ekipa v obtok pošlje novega agenta
- Ločite STDIO od HTTP namestitev. Naštejte vsak MCP strežnik, ki ga vaša organizacija poganja. Označite, kateri se zaganjajo kot lokalni podprocesi in kateri so oddaljeni HTTP. Samo druga skupina lahko uporabi OAuth 2.1 potek iz specifikacije.
- Preverite avtentikacijo na vsem, kar je dosegljivo z interneta. Rezultat Knostica 119 od 119 nakazuje, da bi morala biti privzeta predpostavka "ni je", dokler tega niste preizkusili. Neavtentificiran seznam orodij je že celoten zemljevid zmogljivosti.
- Preberite opise orodij, ki jih niste napisali vi. Vsak opis, ime parametra in README z MCP strežnika tretje osebe obravnavajte kot nezaupanja vredno vsebino, namenjeno vašemu agentu in ne vam.
- Zaklenite različice in preverite izvor.
mcp-remoteje samo v zadnjem mesecu dosegel 4,7 milijona prenosov. Priljubljeno ne pomeni pregledano, ranljivo okno pa se je merilo v mesecih. - Dajte agentom najmanjši površino, ki deluje. Strežnik, ki lahko bere bazo podatkov, ne potrebuje hkrati še dostopa za pisanje, dostopa do lupini in vaših produkcijskih poveril v istem procesu.
Če to delo naročate zunanjim izvajalcem namesto, da bi ga opravljali interno, vprašajte ponudnika, kateri prenos uporablja vsak strežnik, kako so omejena poverila in kaj se zgodi, ko orodje vrne nepričakovano. Megleni odgovori na ta tri vprašanja so ugotovitev že sami po sebi.
Je MCP slaba ideja?
Ne. Pred MCP je bila vsaka integracija AI orodja priključek po meri, ki ga je morala nekdo napisati in vzdrževati. Širjenje v kodnih orodjih, agentnih platformah in tisočih skupnostnih strežnikov kaže, da so si graditelji tega želeli dovolj močno, da so ga hitro izdali. Hitro in nepregledano je pot do velike izpostavljene populacije in dobavitelja, ki luknjo v tleh obravnava kot oblikovalsko odločitev.
Za podjetje je praktični položaj oktobra 2026 ožji od "sprejmi" ali "izogibaj se": uporabljajte MCP tam, kjer odpravi resnične stroške integracije, oddaljene strežnike obdržite na avtentificiranem HTTP, lokalne strežnike držite zunaj omrežja in preglejte opise, ki jih vaš agent bere. Protokol ne bo izginil. Ali bo vaša namestitev popravljena, preden se je loti nekdo drug, je odločitev, ki jo še vedno sprejmete vi.
Koliko je vaše podjetje vidno AI agentom?
Agenti se odločajo, katera podjetja bodo omenila, preden človek sploh klikne. Brezplačna AI Izkaznica vam v 5 sekundah da oceno A–F, brez prijave, plus to, kar ChatGPT, Gemini in Perplexity trenutno govorita o vas.
Pridobite svojo brezplačno AI oceno →Načrtujete razširitev agenta? Integracijo in zaščitne meje gradimo skupaj — oglejte si BoostSuite za stran vidnosti in stopite v stik za stran MCP.
Želite videti, kako vaše spletišče izgleda v AI iskanju?
Brezplačna AI Izkaznica — vnesite URL in poglejte, kako ChatGPT, Gemini in Perplexity opisujejo vaše podjetje.
Pridobite svojo brezplačno AI oceno →Pogosto zastavljena vprašanja
Kaj je STDIO ranljivost v MCP?
STDIO prenos MCP zažene MCP strežnik kot lokalni podproces AI odjemalca. Raziskave OX Security iz aprila 2026 so ugotovile, da vnos iz tega podprocesa ni očiščen, zato lahko zlonameren ali ogrožen strežnik na gostitelju izvaja ukaze operacijskega sistema. Podjetje ocenjuje do 200.000 ranljivih primerkov v dobavni verigi z več kot 150 milijoni prenosov.
Ali je Anthropic to popravil?
Ne vzroka, po navedbah OX Security. Raziskovalci pravijo, da je Anthropic zavrnil spremembo arhitekture protokola in obnašanje opisal kot "pričakovano", spremno priporočilo pa svetuje previdno uporabo STDIO adapterjev. Izjema za STDIO je še vedno zapisana v avtorizacijskem delu specifikacije.
Ali moje strežnike varuje OAuth 2.1 v MCP specifikaciji?
Samo če uporabljajo HTTP prenos. Specifikacija navaja, da bi morali prenosi na osnovi HTTP slediti OAuth 2.1 potoku, implementacije STDIO pa ne bi smele, temveč bi morale poverila pridobiti iz okolja. Lokalni STDIO strežniki so po zasnovi zunaj avtentikacijske sheme.
Koliko MCP strežnikov je izpostavljenih internetu?
Knostic je identificiral 1.862 strežnikov, dosegljivih z interneta, ločeno pa je OX Security v okviru svoje ocene iz aprila 2026 naštela več kot 7.000 javno dostopnih strežnikov. V Knostičevem ročnem vzorcu 119 jih je vsak omogočil neavtentificiran seznam orodij.
Kaj je tool poisoning?
Skivanje navodij znotraj metapodatkov samega MCP orodja, na primer v opisu ali imenih parametrov, kjer jih model prebere kot zaupanja vreden kontekst. Agent ne more zanesljivo ločiti legitimne dokumentacije od vbrizganega navodila, v sejah z več agenti pa se lahko vbrizgana navodila razširijo na vsakega agenta, ki zaupa ogroženemu strežniku.
Viri: OX Security, 15. april 2026; Knostic, mapiranje MCP strežnikov po internetu; MCP Specification, avtorizacijski del; NVD, CVE-2025-6514; podatki o prenosih iz npm registra za mcp-remote; Startup Fortune, 6. oktober 2026.