
MCP sigurnost: 200.000 poslužitelja ugroženo — što provjeriti prije nego povežete AI agenta
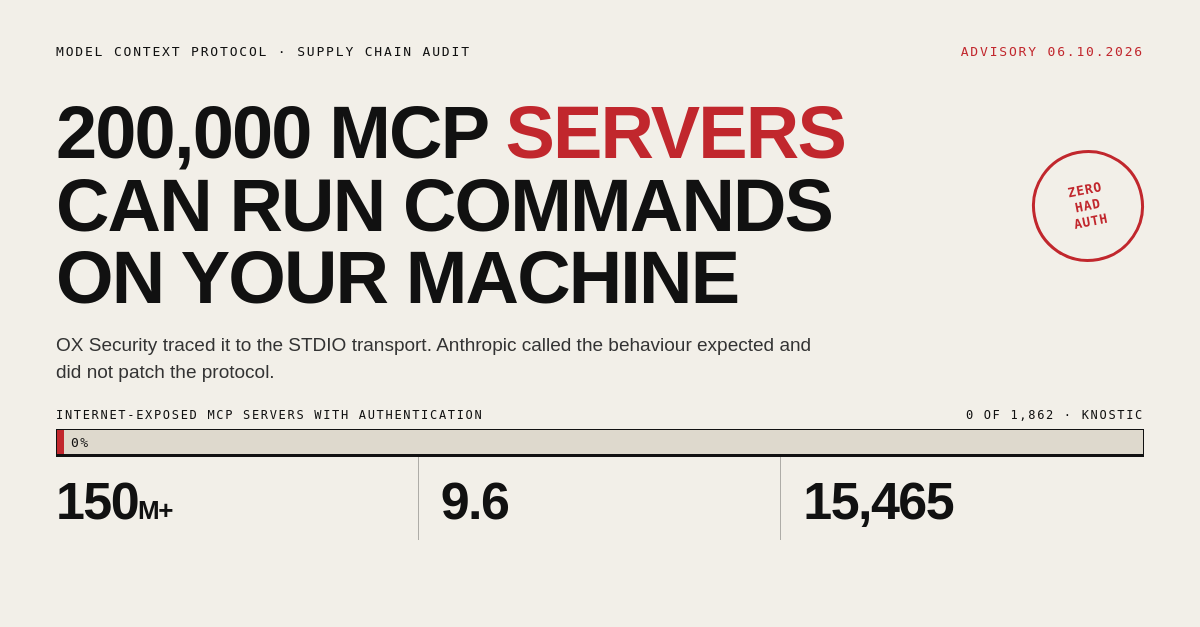
Istraživači sigurnosti tvrde da se do 200.000 MCP poslužitelja može natjerati da pokreću naredbe na stroju koji ih pokreće, jer STDIO prijenos u Anthropičinom Model Context Protocol pokreće poslužitelj kao lokalni podproces i ne čisti ono što se vraća natrag. Za to su u travnju 2026. obavijestili Anthropic, koji je odbio promijeniti protokol i proglasio ponašanje očekivanim. Ako vaša tvrtka povezuje AI agente na interne alate, pitanje koje se ovaj tjedan isplati riješiti je praktično: koji vaši poslužitelji rade preko STDIO-a, traže li uopće prijavu i čije upute vaš agent uopće čita.
Što su istraživači zapravo otkrili
OX Security je 15. travnja 2026. objavio svoje istraživanje pod naslovom "Arhitektonski nedostatak u srcu Anthropičinog MCP-a". Mehanizam je dovoljno jednostavan da se objasni u jednoj rečenici: kada vaš AI klijent pokrene MCP poslužitelj preko STDIO-a, taj poslužitelj je dječji proces na vašem stroju, a sve što pošalje natrag tretira se kao promet protokola, a ne kao unos koji treba provjeriti.
Odatle je radijus udarca širok. OX Security ga procjenjuje na više od 150 milijuna preuzimanja paketa, preko 7.000 javno dostupnih poslužitelja i do 200.000 ugroženih instanci. Dokumentiraju četiri različite obitelji iskorištavanja, uključujući UI injekciju bez autentikacije u AI frameworkovima, zero-click injekciju uputa u AI IDE-ovima poput Windsurfa i Cursora te zlonamjernu distribuciju preko marketplacea. Tim također navodi više od 30 odgovornih otkrivanja i preko 10 High/Critical CVE-ova dok su prolazili kroz ekosustav.
Sam bug je manji dio priče. Prema OX Security-u, ponudili su Anthropicu zakrpe na korijenskoj razini koje bi zaštitile korisnike nizvodno, a Anthropic je odbio izmijeniti arhitekturu protokola navodeći da je ponašanje "očekivano". Smjernice koje su uslijedile preporučuju oprez pri korištenju STDIO adaptera. Preporuka da budete oprezni nije popravak i ne mijenja način na koji prijenos radi.
Specifikacija glasno izgovara ono što se šapće
Ovdje nije riječ o nejasnoj dokumentaciji. MCP specifikacija za autorizaciju jasno kaže gdje se autentikacija primjenjuje:
"Implementacije koje koriste HTTP-ovisan prijenos TREBAJU slijediti ovu specifikaciju. Implementacije koje koriste STDIO prijenos NE TREBAJU slijediti ovu specifikaciju, nego umjesto toga dohvatiti vjerodajnice iz okruženja."
Ta rečenica, preuzeta iz odjeljka za autorizaciju MCP specifikacije, još je uvijek prisutna u trenutnoj reviziji. OAuth 2.1 je standard za udaljene poslužitelje i stvarno je poboljšanje u odnosu na ono što je postojalo prije. Ali pokriva HTTP prijenose. Svaka lokalna STDIO instalacija namjerno izlazi iz tog okvira, a instalirana baza agent stackova izgrađenih prije OAuth posla i dalje radi po starim pravilima.
Izloženi poslužitelji nisu apstrakcija
Istraživači Knostica skenirali su otvoreni internet i pronašli 1.862 MCP poslužitelja dostupna izvana. Zatim su ručno provjerili uzorak od 119 od njih. Svih 119 dopustilo je pozivatelju bez autentikacije da popiše interne alate dostupne na poslužitelju. To je korak izviđanja: napadač dobiva kartu onoga što vaš agent može prije nego što pokuša ući i jednom.
Produkcijski MCP poslužitelj obično stoji ispred stvari do kojih vam je stalo — baza podataka, interne API-je, chat zapisi, vjerodajnice. Popis alata nije bezopasni metapodatak.
Prateće izvješće OX Security-ja, "15.465 MCP poslužitelja. 0 upravljanja.", skenira tri javna registra i nalazi opskrbni lanac bez dosljedne politike identiteta i pristupa. Dva broja se ističu: 15,6% od 5.095 jedinstvenih imena domena riješeno je na infrastrukturu izvan SAD-a, uključujući infrastrukturu u Kini i Rusiji, te 0,45% riješeno je na kućne mreže ili potrošačke alate za tuneliranje. Protokol nema izvorni mehanizam za nametanje toga gdje spojeni alati rade ili gdje se podaci obrađuju.
Odvojeno, Practical DevSecOps iznio je više od 40 CVE-ova objavljenih protiv MCP implementacija samo između siječnja i travnja 2026., kao što je izvijestio Startup Fortune 6. listopada 2026.. Taj broj uključuje CVE-2025-6514, ubacivanje naredbi operativnog sustava u široko korištenoj biblioteci mcp-remote s CVSS ocjenom 9.6. Provjerili smo povijest preuzimanja: 437.323 preuzimanja mcp-remote između siječnja 2024. i datuma objave 9. srpnja 2025., prema podacima npm registra, što se poklapa s brojem koji je JFrog prijavio u svom savjetu.
Trovanje alata je napad koji brine sigurnosne timove
Trovanje alata skriva upute tamo gdje će ih model pročitati kao povjereni kontekst: unutar samog opisa alata ili naziva parametara. Agent nema pouzdan način da odvoji legitimnu dokumentaciju alata od upute posađene pokraj nje. U postavci s više agenata, jedan kompromitirani MCP poslužitelj može ubaciti upute koje se prenose na svaki drugi poslužitelj i agent koji mu vjeruje u istoj sesiji, što znači da površina raste s svakom integracijom koju isporučite.
Neprirodno je što ovaj napad ne treba da vaš poslužitelj izvrši niti jednu naredbu ljuske. Dovoljno je da vaš agent pročita opis koji je netko drugi napisao.
Zato "instalirali smo samo tri poslužitelja" nije mjera sigurnosti kakvom se čini. Mjera je što ta tri poslužitelja smiju dosegnuti i tko je napisao njihove opise.
Što provjeriti prije nego vaš tim isporuči još jednog agenta
- Odvojite STDIO od HTTP instalacija. Nabrojite svaki MCP poslužitelj koji vaša organizacija pokreće. Označite koji se pokreću kao lokalni podprocesi, a koji su udaljeni HTTP. Samo druga grupa može koristiti OAuth 2.1 tok iz specifikacije.
- Provjerite postoji li autentikacija na bilo čemu dostupnom s interneta. Knostičev rezultat 119 od 119 sugerira da bi zadaća pretpostavka trebala biti "ne postoji" dok to ne testirate. Popis alata bez autentikacije već je potpuna karta mogućnosti.
- Pročitajte opise alata koje niste napisali. Svaki opis, naziv parametra i README s MCP poslužitelja treće strane tretirajte kao nepovjerljiv sadržaj upućen vašem agentu, a ne vama.
- Zaključajte verzije i provjerite porijeklo.
mcp-remotedosegao je 4,7 milijuna preuzimanja samo u prošlom mjesecu. Popularno ne znači pregledano, a ranjivi prozor mjerio se mjesecima. - Dajte agentima najmanju površinu koja radi. Poslužitelj koji može čitati bazu podataka ne treba istovremeno i pristup za pisanje, pristup ljusci i vaše produkcijske vjerodajnice u istom procesu.
Ako ovaj posao kupujete umjesto da ga radite in-house, pitajte pružatelja usluge koji prijenos svaki poslužitelj koristi, kako su vjerodajnice opsege i što se događa kad alat vrati nešto neočekivano. Nejasni odgovori na ova tri pitanja sami po sebi su nalaz.
Je li MCP loša ideja?
Ne. Prije MCP-a svaka integracija AI alata bio je poseban konektor koji je netko morao napisati i održavati. Prihvaćanje kod alata za razvoj, platformi za agente i tisuća zajedničkih poslužitelja pokazuje da su graditelji to htjeli dovoljno jako da brzo isporuče. Brzo i bez provjere je način na koji završite s velikom izloženom populacijom i dobavljačem koji rupu u podu tretira kao dizajnerski izbor.
Za tvrtku, praktičan stav u listopadu 2026. uži je od "uvođenje" ili "izbjegavanje": koristite MCP tamo gdje uklanja stvarne troškove integracije, udaljene poslužitelje držite na autentificiranom HTTP-u, lokalne poslužitelje držite izvan mreže i provjeravajte opise koje vaš agent čita. Protokol neće nestati. Hoće li vaša instalacija biti popravljena prije nego netko drugi pogleda, odluka je koju još uvijek možete donijeti.
Koliko je vaše tvrtka vidljiva AI agentima?
Agenti odlučuju koje tvrtke spomenuti prije nego što ijedan čovjek klikne. Besplatna AI Izkaznica daje vam ocjenu od A do F za 5 sekundi, bez prijave, plus ono što ChatGPT, Gemini i Perplexity trenutno kažu o vama.
Nabavite svoj besplatni AI rezultat →Planirate uvođenje agenta? Gradimo integraciju i zaštitne ograde zajedno — za stranu vidljivosti pogledajte BoostSuite, a za MCP stranu se javite.
Želite vidjeti kako vaša stranica izgleda u AI pretrazi?
Besplatna AI Izkaznica — unesite URL i vidite kako ChatGPT, Gemini i Perplexity opisuju vašu tvrtku.
Nabavite svoj besplatni AI rezultat →Često postavljena pitanja
Što je STDIO ranjivost u MCP-u?
STDIO prijenos u MCP-u pokreće MCP poslužitelj kao lokalni podproces AI klijenta. Istraživanje OX Security-ja iz travnja 2026. otkrilo je da se ulaz iz tog podprocesa ne čisti, pa zlonamjeran ili kompromitiran poslužitelj može izvršavati naredbe operativnog sustava na domaćinu. Tvrtka procjenjuje do 200.000 ugroženih instanci u opskrbnom lancu s više od 150 milijuna preuzimanja.
Je li to Anthropic popravio?
Ne uzrok, prema OX Security-ju. Istraživači kažu da je Anthropic odbio izmijeniti arhitekturu protokola, opisujući ponašanje kao "očekivano", te da prateće smjernice preporučuju oprez pri korištenju STDIO adaptera. STDIO izuzetak i dalje je ugrađen u odjeljak za autorizaciju specifikacije.
Štiti li OAuth 2.1 u MCP specifikaciji moje poslužitelje?
Samo ako koriste HTTP prijenos. Specifikacija kaže da HTTP-ovisni prijenosi TREBAJU slijediti OAuth 2.1 tok, a STDIO implementacije NE TREBAJU, nego umjesto toga dohvaćaju vjerodajnice iz okruženja. Lokalni STDIO poslužitelji namjerno su izvan sheme autentikacije.
Koliko je MCP poslužitelja izloženo internetu?
Knostic je identificirao 1.862 poslužitelja dostupnih s interneta, a odvojeno je OX Security iznio više od 7.000 javno dostupnih poslužitelja kao dio svoje procene iz travnja 2026. U Knostičevom ručnom uzorku od 119, svaki je dopustio popis alata bez autentikacije.
Što je trovanje alata?
Skrivanje uputa unutar samih metapodataka MCP alata, poput opisa ili naziva parametara, gdje ih model čita kao povjereni kontekst. Agent ne može pouzdano razlikovati legitimnu dokumentaciju od ubačene upute, a u sesijama s više agenata ubačene upute mogu se proširiti na svakog agenta koji vjeruje kompromitiranom poslužitelju.
Izvori: OX Security, 15. travnja 2026.; Knostic, Mapping MCP Servers Across the Internet; MCP Specification, authorization section; NVD, CVE-2025-6514; podaci o preuzimanjima iz npm registra za mcp-remote; Startup Fortune, 6. listopada 2026..