
Sicurezza MCP: 200.000 server a rischio — cosa verificare prima di collegare un agente AI
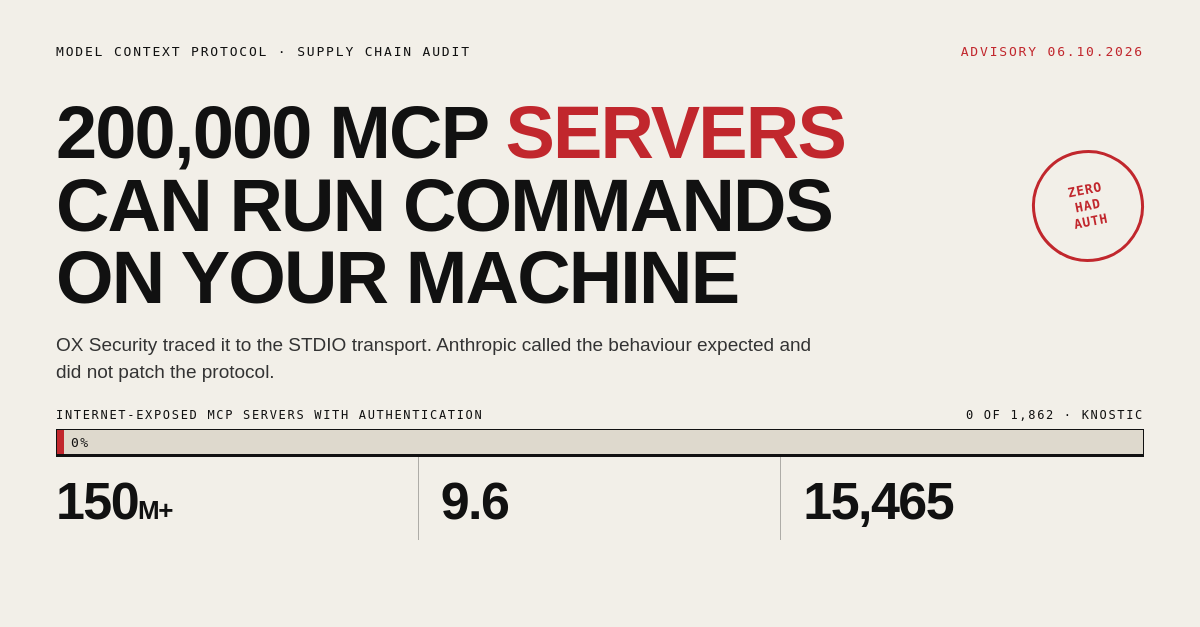
I ricercatori di sicurezza affermano che fino a 200.000 server MCP possono essere indotti a eseguire comandi sulla macchina che li avvia, perché il trasporto STDIO del Model Context Protocol di Anthropic avvia un server come sottoprocesso locale e non sanitizza ciò che viene restituito. La segnalazione è stata rivolta ad Anthropic ad aprile 2026, che ha rifiutato di modificare il protocollo definendo il comportamento previsto. Se la vostra azienda collega agenti AI a strumenti interni, la domanda che questa settimana merita una risposta è pratica: quali dei vostri server girano su STDIO, se chiedono un login, e a chi appartengono le istruzioni che il vostro agente sta leggendo.
Cosa hanno davvero trovato i ricercatori
OX Security ha pubblicato la sua ricerca il 15 aprile 2026 sotto il titolo "Il difetto architetturale al cuore del MCP di Anthropic". Il meccanismo è abbastanza semplice da spiegare in una frase: quando il vostro client AI avvia un server MCP su STDIO, quel server è un processo figlio sulla vostra macchina, e tutto ciò che invia indietro viene trattato come traffico di protocollo e non come input da verificare.
Da lì il raggio d'azione è ampio. OX Security lo quantifica in oltre 150 milioni di download di pacchetti, più di 7.000 server accessibili pubblicamente e fino a 200.000 istanze vulnerabili. Vengono documentate quattro famiglie distinte di sfruttamento, tra cui iniezione di interfaccia non autenticata nei framework AI, prompt injection a zero click in AI IDE come Windsurf e Cursor, e distribuzione malevola attraverso i marketplace. Il team riporta inoltre oltre 30 divulgazioni responsabili e più di 10 CVE High/Critical nel corso del lavoro sull'ecosistema.
Il bug è la metà più piccola del problema. Secondo OX Security, hanno offerto ad Anthropic patch root che avrebbero protetto gli utenti a valle, e Anthropic ha rifiutato di modificare l'architettura del protocollo, definendo il comportamento "previsto". Le indicazioni successive raccomandano di usare con cautela gli adattatori STDIO. Un consiglio di fare attenzione non è una soluzione, e non cambia il funzionamento del trasporto.
La specifica dice ad alta voce quello che di solito si tace
Non è un caso di documentazione confusa. La specifica di autorizzazione MCP è esplicita su dove si applica l'autenticazione:
"Le implementazioni che usano un trasporto basato su HTTP dovrebbero attenersi a questa specifica. Le implementazioni che usano un trasporto STDIO non dovrebbero seguire questa specifica, ma recuperare invece le credenziali dall'ambiente."
Quella frase, tratta dalla sezione sull'autorizzazione della specifica MCP, è ancora presente nella revisione corrente. OAuth 2.1 è lo standard per i server remoti e rappresenta un miglioramento reale rispetto a ciò che c'era prima. Ma copre i trasporti HTTP. Ogni implementazione locale STDIO ne resta esclusa per design, e la base installata di stack di agenti costruiti prima del lavoro su OAuth segue ancora le vecchie regole.
I server esposti non sono un'astrazione
I ricercatori di Knostic hanno scansionato internet aperto e hanno trovato 1.862 server MCP raggiungibili dall'esterno. Poi hanno verificato manualmente un campione di 119 di essi. Tutti e 119 permettevano a un chiamante non autenticato di elencare gli strumenti interni disponibili sul server. Questo è il passo di ricognizione: un attaccante ottiene una mappa di ciò che il vostro agente può fare prima di fare un solo tentativo di ingresso.
Un server MCP in produzione di solito si trova davanti a cose a cui tenete — database, API interne, log di chat, credenziali. L'elenco degli strumenti non è metadati innocui.
Il rapporto complementare di OX Security, "15.465 server MCP. 0 governance.", scansiona tre registri pubblici e trova una catena di fornitura senza politiche coerenti di identità e accesso. Due numeri spiccano: il 15,6% dei 5.095 nomi host univoci puntava a infrastrutture esterne agli Stati Uniti, incluse infrastrutture in Cina e Russia, e lo 0,45% puntava a reti domestiche o a strumenti di tunneling per consumatori. Il protocollo non ha alcun meccanismo nativo per imporre dove girano gli strumenti collegati o dove vengono elaborati i dati.
Separatamente, Practical DevSecOps ha contato oltre 40 CVE divulgati contro implementazioni MCP tra gennaio e aprile 2026 soltanto, come riportato da Startup Fortune il 6 ottobre 2026. Questo conteggio include CVE-2025-6514, un'iniezione di comandi del sistema operativo nella libreria ampiamente usata mcp-remote con punteggio CVSS di 9,6. Abbiamo controllato la cronologia dei download: 437.323 download di mcp-remote tra gennaio 2024 e la data di divulgazione del 9 luglio 2025, secondo i dati del registry npm, in linea con la cifra riportata da JFrog nel suo avviso.
Il tool poisoning è l'attacco che preoccupa i team di sicurezza
Il tool poisoning nasconde istruzioni dove il modello le leggerà come contesto fidato: dentro la descrizione dello strumento stesso o nei nomi dei parametri. L'agente non ha un modo affidabile di distinguere la documentazione legittima di uno strumento da un'istruzione piantata accanto ad essa. In un setup multi-agente, un solo server compromesso può iniettare istruzioni che si propagano a ogni altro server e agente che gli dà fiducia nella stessa sessione, il che significa che la superficie cresce con ogni integrazione che rilasciate.
La parte scomoda è che questo attacco non ha bisogno che il vostro server esegua un singolo comando shell. Ha solo bisogno che il vostro agente legga una descrizione scritta da qualcun altro.
Per questo "abbiamo installato solo tre server" non è il parametro di sicurezza che sembra. Il parametro è cosa possono raggiungere quei tre server, e chi ha scritto le loro descrizioni.
Cosa verificare prima che il vostro team rilasci un altro agente
- Separa STDIO e implementazioni HTTP. Elencate ogni server MCP che la vostra organizzazione esegue. Indicate quali vengono avviati come sottoprocessi locali e quali sono HTTP remoti. Solo il secondo gruppo può usare il flusso OAuth 2.1 della specifica.
- Verificate l'autenticazione su tutto ciò che è raggiungibile da internet. Il risultato 119 su 119 di Knostic suggerisce che l'ipotesi predefinita dovrebbe essere "non ce n'è" finché non l'avete testato. Un elenco di strumenti non autenticato è già una mappa completa delle capacità.
- Leggete le descrizioni degli strumenti che non avete scritto voi. Trattate ogni descrizione, nome di parametro e README di un server MCP di terze parti come contenuto non attendibile rivolto al vostro agente, non a voi.
- Fissate le versioni e verificate la provenienza.
mcp-remoteha raggiunto 4,7 milioni di download nel solo ultimo mese. Popolare non significa revisionato, e la finestra vulnerabile si è misurata in mesi. - Date agli agenti la superficie più piccola che funziona. Un server che può leggere un database non ha bisogno anche dell'accesso in scrittura, dell'accesso shell e delle vostre credenziali di produzione nello stesso processo.
Se esternalizzate questo lavoro anziché farlo in-house, chiedete al vostro fornitore quale trasporto usa ogni server, qual è il perimetro delle credenziali e cosa succede quando uno strumento restituisce qualcosa di inatteso. Risposte vaghe a queste tre domande sono già di per sé un rilievo.
MCP è una cattiva idea?
No. Prima di MCP, ogni integrazione di strumenti AI era un connettore su misura che qualcuno doveva scrivere e mantenere. L'adozione trasversale negli strumenti di coding, le piattaforme di agenti e migliaia di server della community mostra che chi li costruiva ci teneva abbastanza da rilasciarli in fretta. "Velocemente e senza audit" è il modo in cui si finisce con una vasta popolazione esposta e un fornitore che considera un buco nel pavimento una scelta di progetto.
Per un'azienda, la posizione pratica di ottobre 2026 è più ristretta di "adottare" o "evitare": usate MCP dove rimuove un costo di integrazione reale, tenete i server remoti su HTTP autenticato, tenete i server locali fuori dalla rete e verificate le descrizioni che il vostro agente legge. Il protocollo non sta per sparire. Se la vostra implementazione verrà sistemata prima che qualcun altro la guardi è una decisione che continuate a poter prendere.
Quanto è visibile la vostra azienda agli agenti AI?
Gli agenti decidono quali aziende menzionare prima che un umano faccia anche solo un clic. La gratuita AI Izkaznica vi assegna un voto da A–F in 5 secondi, senza registrazione, e mostra cosa dicono attualmente di voi ChatGPT, Gemini e Perplexity.
Scoprite il vostro punteggio AI gratuito →State pianificando il rilascio di un agente? Costruiamo insieme l'integrazione e le barriere di sicurezza — date un'occhiata a BoostSuite per il lato visibilità e scriveteci per il lato MCP.
Volete vedere come apparate nella ricerca AI?
AI Izkaznica gratuita — inserite un URL e scoprite come ChatGPT, Gemini e Perplexity descrivono la vostra azienda.
Scoprite il vostro punteggio AI gratuito →Domande frequenti
Qual è la vulnerabilità STDIO in MCP?
Il trasporto STDIO di MCP avvia un server MCP come sottoprocesso locale del client AI. La ricerca di OX Security di aprile 2026 ha rilevato che l'input di quel sottoprocesso non viene sanitizzato, così un server malevolo o compromesso può eseguire comandi del sistema operativo sull'host. La società stima fino a 200.000 istanze vulnerabili su una catena di fornitura di oltre 150 milioni di download.
Anthropic l'ha sistemato?
Non la causa radice, secondo OX Security. I ricercatori affermano che Anthropic ha rifiutato di modificare l'architettura del protocollo, definendo il comportamento "previsto", e che le indicazioni che lo accompagnano raccomandano di usare con cautela gli adattatori STDIO. L'esenzione STDIO è ancora scritta nella sezione sull'autorizzazione della specifica.
OAuth 2.1 nella specifica MCP protegge i miei server?
Solo se usano un trasporto HTTP. La specifica afferma che i trasporti basati su HTTP dovrebbero seguire il flusso OAuth 2.1 e le implementazioni STDIO non dovrebbero, recuperando invece le credenziali dall'ambiente. I server STDIO locali restano per design fuori dallo schema di autenticazione.
Quanti server MCP sono esposti su internet?
Knostic ha identificato 1.862 server raggiungibili da internet, e separatamente OX Security ha contato oltre 7.000 server accessibili pubblicamente come parte della sua stima di aprile 2026. Nel campione manuale di 119 di Knostic, ognuno di essi permetteva l'elenco degli strumenti senza autenticazione.
Cos'è il tool poisoning?
Nascondere istruzioni nei metadati dello stesso strumento MCP, come la descrizione o i nomi dei parametri, dove il modello le legge come contesto fidato. L'agente non può distinguere in modo affidabile la documentazione legittima da un'istruzione iniettata, e nelle sessioni multi-agente le istruzioni iniettate possono propagarsi a ogni agente che si fida del server compromesso.
Fonti: OX Security, 15 aprile 2026; Knostic, mappatura dei server MCP su Internet; MCP Specification, sezione sull'autorizzazione; NVD, CVE-2025-6514; dati di download del registry npm per mcp-remote; Startup Fortune, 6 ottobre 2026.