
MCP-Sicherheit: 200.000 Server gefährdet — Was Sie prüfen sollten, bevor Sie einen KI-Agenten verbinden
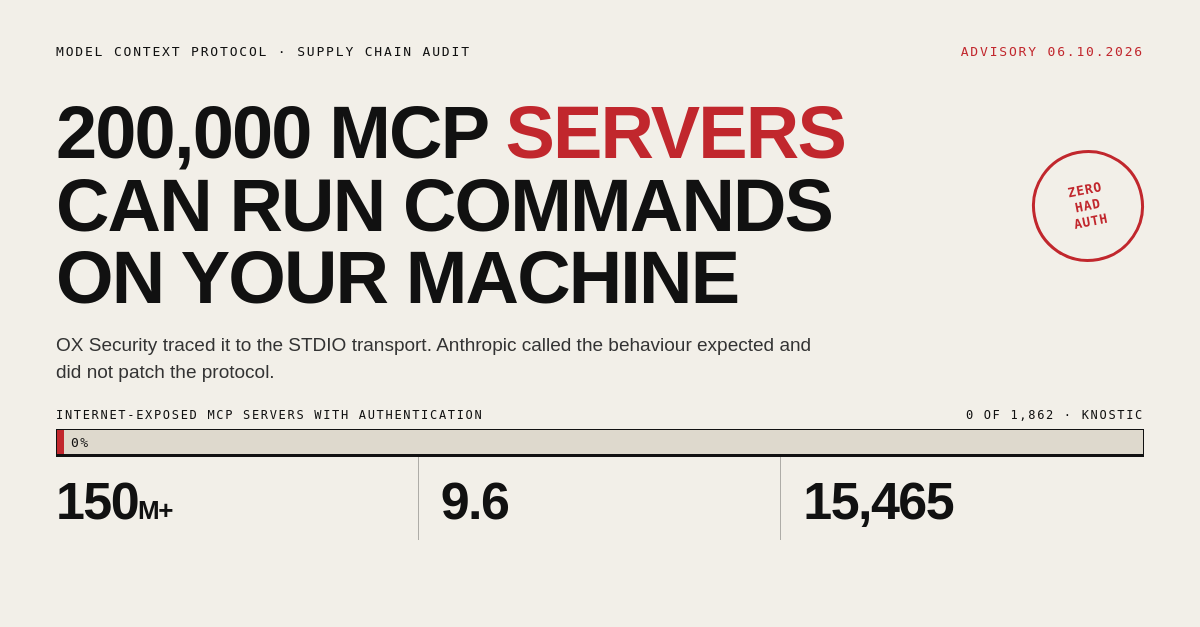
Sicherheitsforschern zufolge lassen sich bis zu 200.000 MCP-Server dazu bringen, Befehle auf der Maschine auszuführen, die sie startet — weil der STDIO-Transport in Anthropics Model Context Protocol einen Server als lokalen Unterprozess startet und nicht bereinigt, was zurückkommt. Anthropic wurde im April 2026 darauf hingewiesen und lehnte es ab, das Protokoll zu ändern, mit der Begründung, das Verhalten sei erwartbar. Wenn Ihr Unternehmen KI-Agenten mit internen Tools verbindet, ist die Frage, die es sich diese Woche zu beantworten lohnt, rein praktisch: Welche Ihrer Server laufen über STDIO, fragen sie überhaupt nach einer Anmeldung, und wessen Anweisungen liest Ihr Agent?
Was die Forscher tatsächlich gefunden haben
OX Security veröffentlichte seine Forschung am 15. April 2026 unter der Überschrift "Der architektonische Fehler im Kern von Anthropics MCP". Die Mechanik lässt sich in einem Satz erklären: Wenn Ihr KI-Client einen MCP-Server über STDIO startet, ist dieser Server ein Kindprozess auf Ihrem Rechner, und alles, was er zurückschickt, wird als Protokollverkehr behandelt — nicht als Eingabe, die geprüft werden müsste.
Von dort aus ist der Radius weit. OX Security beziffert ihn auf mehr als 150 Millionen Paket-Downloads, über 7.000 öffentlich erreichbare Server und bis zu 200.000 verwundbare Instanzen. Dokumentiert werden vier verschiedene Exploitationsfamilien, darunter nicht authentifizierte UI-Injection in KI-Frameworks, Zero-Click-Prompt-Injection in KI-IDEs wie Windsurf und Cursor sowie böswartige Verbreitung über Marktplätze. Das Team berichtet außerdem von mehr als 30 Responsible Disclosures und über 10 High-/Critical-CVEs bei der Durchsicht des Ökosystems.
Der Bug ist die kleinere Hälfte davon. Laut OX Security boten sie Anthropic Root-Patches an, die nachgelagerte Nutzer geschützt hätten, und Anthropic lehnte es ab, die Architektur des Protokolls zu ändern — mit der Begründung, das Verhalten sei "erwartbar". Die anschließende Empfehlung rät, STDIO-Adaptoren mit Vorsicht zu verwenden. Eine Empfehlung, vorsichtig zu sein, ist keine Behebung, und sie ändert nichts daran, wie der Transport funktioniert.
Die Spezifikation sagt das Ungesagte laut aus
Es geht nicht darum, dass die Dokumentation unklar wäre. Die MCP-Autorisierungsspezifikation ist eindeutig, wo Authentifizierung gilt:
"Implementierungen, die einen HTTP-basierten Transport verwenden, SOLLTEN dieser Spezifikation folgen. Implementierungen, die einen STDIO-Transport verwenden, SOLLTEN dieser Spezifikation NICHT folgen, sondern Anmeldedaten aus der Umgebung abrufen."
Dieser Satz, entnommen aus dem Autorisierungsteil der MCP-Spezifikation, steht bis heute in der aktuellen Revision. OAuth 2.1 ist der Standard für Remote-Server und ein echter Fortschritt gegenüber dem, was es vorher gab. Aber er gilt für HTTP-Transporte. Jede lokale STDIO-Bereitstellung fällt per Design heraus, und die installierte Basis von Agenten-Stacks, die vor der OAuth-Arbeit gebaut wurde, läuft noch immer nach den alten Regeln.
Exponierte Server sind kein Gedankenexperiment
Die Forscher von Knostic haben das offene Internet gescannt und 1.862 MCP-Server gefunden, die von außen erreichbar sind. Anschließend prüften sie manuell eine Stichprobe von 119 davon. Alle 119 erlaubten einem nicht authentifizierten Aufrufer, die auf dem Server verfügbaren internen Tools aufzulisten. Das ist der Aufklärungsschritt: Ein Angreifer erhält eine Karte dessen, was Ihr Agent kann, bevor er einen einzigen Versuch unternimmt, hineinzukommen.
Ein MCP-Server im Produktionsbetrieb steht üblicherweise vor Dingen, die Ihnen wichtig sind — Datenbanken, interne APIs, Chat-Verläufe, Zugangsdaten. Das Tool-Listing sind keine harmlosen Metadaten.
Der Begleitbericht von OX Security, "15.465 MCP-Server. 0 Governance.", scannt drei öffentliche Register und findet eine Lieferkette ohne konsistente Identitäts- oder Zugriffsrichtlinie. Zwei Zahlen fallen auf: 15,6 % der 5.095 eindeutigen Hostnamen lösten sich in Infrastruktur außerhalb der Vereinigten Staaten auf, darunter Infrastruktur in China und Russland, und 0,45 % lösten sich in Heimnetzwerke oder Verbraucher-Tunneling-Tools auf. Das Protokoll hat keinen nativen Mechanismus, um durchzusetzen, wo verbundene Tools laufen oder wo Daten verarbeitet werden.
Getrennt davon zählte Practical DevSecOps allein zwischen Januar und April 2026 mehr als 40 gegen MCP-Implementierungen offengelegte CVEs, wie Startup Fortune am 6. Oktober 2026 berichtete. Diese Zahl umfasst CVE-2025-6514, eine OS-Command-Injection in der weit verbreiteten Bibliothek mcp-remote mit einem CVSS-Score von 9,6. Wir haben die Download-Historie geprüft: 437.323 Downloads von mcp-remote zwischen Januar 2024 und dem Offenlegungstermin am 9. Juli 2025, gemäß npm-Registry-Daten — passend zu der Zahl, die JFrog in seinem Sicherheitshinweis nannte.
Tool Poisoning ist der Angriff, der Sicherheitsteams Sorgen bereitet
Tool Poisoning versteckt Anweisungen dort, wo das Modell sie als vertrauenswürdigen Kontext liest: in der Beschreibung des Tools selbst oder in den Parameternamen. Der Agent hat keine zuverlässige Möglichkeit, die legitime Dokumentation eines Tools von einer daneben platzierten Anweisung zu unterscheiden. In einer Multi-Agent-Umgebung kann ein kompromittierter MCP-Server Anweisungen einspeisen, die sich auf jeden anderen Server und Agenten übertragen, der ihm in derselben Sitzung vertraut — die Angriffsfläche wächst also mit jeder Integration, die Sie ausliefern.
Das Ungemach daran: Dieser Angriff verlangt nicht, dass Ihr Server einen einzigen Shell-Befehl ausführt. Er verlangt nur, dass Ihr Agent eine Beschreibung liest, die jemand anderes geschrieben hat.
Deshalb ist "wir haben nur drei Server installiert" nicht das Sicherheitsmaß, das es zu sein scheint. Das Maß ist, was diese drei Server erreichen dürfen, und wer ihre Beschreibungen geschrieben hat.
Was Sie prüfen sollten, bevor Ihr Team den nächsten Agenten ausliefert
- STDIO von HTTP-Bereitstellungen trennen. Listen Sie jeden MCP-Server auf, den Ihre Organisation betreibt. Markieren Sie, welche als lokale Unterprozesse gestartet werden und welche remote über HTTP laufen. Nur die zweite Gruppe kann den OAuth-2.1-Fluss der Spezifikation nutzen.
- Prüfen Sie bei allem, was vom Internet erreichbar ist, auf Authentifizierung. Knostics Ergebnis von 119 von 119 legt nahe, dass die Standardannahme "es gibt keine" lauten sollte, bis Sie es getestet haben. Ein nicht authentifiziertes Tool-Listing ist bereits eine vollständige Fähigkeitskarte.
- Lesen Sie die Tool-Beschreibungen, die Sie nicht geschrieben haben. Behandeln Sie jede Beschreibung, jeden Parameternamen und jedes README von einem MCP-Server eines Drittanbieters als nicht vertrauenswürdigen Inhalt, der sich an Ihren Agenten richtet — nicht an Sie.
- Versionen pinnen und Herkunft prüfen.
mcp-remoteerreichte allein im letzten Monat 4,7 Millionen Downloads. Beliebt bedeutet nicht geprüft, und das verwundbare Fenster betrug Monate. - Geben Sie Agenten die kleinste Angriffsfläche, die funktioniert. Ein Server, der eine Datenbank lesen kann, braucht nicht gleichzeitig Schreibrechte, Shell-Zugang und Ihre Zugangsdaten für die Produktion im selben Prozess.
Wenn Sie diese Arbeit einkaufen, statt sie intern zu erledigen, fragen Sie Ihren Anbieter, welchen Transport jeder Server verwendet, wie der Geltungsbereich von Zugangsdaten definiert ist und was passiert, wenn ein Tool etwas Unerwartetes zurückgibt. Vage Antworten auf diese drei Fragen sind für sich genommen bereits ein Befund.
Ist MCP eine schlechte Idee?
Nein. Vor MCP war jede KI-Tool-Integration ein maßgeschneiderter Konnektor, den jemand schreiben und pflegen musste. Die Verbreitung über Coding-Tools, Agenten-Plattformen und tausende Community-Server hinweg zeigt: Die Entwickler wollten das dringend genug, um es schnell auszuliefern. Schnell und ungeprüft — so landet man bei einer großen exponierten Population und einem Anbieter, der ein Loch im Boden als Gestaltungswahl behandelt.
Für ein Unternehmen ist die praktische Position im Oktober 2026 enger als "übernehmen" oder "vermeiden": Nutzen Sie MCP dort, wo es echte Integrationskosten spart, halten Sie Remote-Server auf authentifiziertem HTTP, halten Sie lokale Server vom Netzwerk und prüfen Sie die Beschreibungen, die Ihr Agent liest. Das Protokoll wird nicht verschwinden. Ob Ihre Bereitstellung repariert wird, bevor sich jemand anderes damit beschäftigt, ist eine Entscheidung, die Sie noch immer selbst treffen können.
Wie sichtbar ist Ihr Unternehmen für KI-Agenten?
Agenten entscheiden, welche Unternehmen sie erwähnen, bevor ein Mensch je klickt. Das kostenlose AI Izkaznica gibt Ihnen in 5 Sekunden eine Note von A bis F, ganz ohne Anmeldung, plus das, was ChatGPT, Gemini und Perplexity derzeit über Sie sagen.
Kostenlosen KI-Score holen →Sie planen einen Agenten-Rollout? Wir bauen die Integration und die Leitplanken gemeinsam — die Sichtbarkeitsseite finden Sie unter BoostSuite, für die MCP-Seite schreiben Sie uns.
Möchten Sie sehen, wie Ihre Website in der KI-Suche aussieht?
Kostenloses AI Izkaznica — geben Sie eine URL ein und sehen Sie, wie ChatGPT, Gemini und Perplexity Ihr Unternehmen beschreiben.
Kostenlosen KI-Score holen →Häufig gestellte Fragen
Was ist die STDIO-Schwachstelle in MCP?
MCPs STDIO-Transport startet einen MCP-Server als lokalen Unterprozess des KI-Clients. Die Forschung von OX Security aus April 2026 ergab, dass Eingaben aus diesem Unterprozess nicht bereinigt werden, sodass ein bösartiger oder kompromittierter Server Betriebssystembefehle auf dem Host ausführen kann. Das Unternehmen schätzt bis zu 200.000 verwundbare Instanzen über eine Lieferkette mit mehr als 150 Millionen Downloads hinweg.
Hat Anthropic das behoben?
Nicht die Ursache, laut OX Security. Die Forscher sagen, Anthropic habe abgelehnt, die Architektur des Protokolls zu ändern, und das Verhalten als "erwartbar" bezeichnet; die beigefügte Empfehlung wiederum rat, STDIO-Adaptoren mit Vorsicht zu verwenden. Die STDIO-Ausnahme steht weiterhin im Autorisierungsteil der Spezifikation.
Schützt OAuth 2.1 in der MCP-Spezifikation meine Server?
Nur wenn sie einen HTTP-Transport verwenden. Die Spezifikation besagt, dass HTTP-basierte Transporte dem OAuth-2.1-Fluss SOLLTEN folgen und STDIO-Implementierungen SOLLTEN NICHT, sondern Anmeldedaten stattdessen aus der Umgebung abrufen. Lokale STDIO-Server fallen per Design außerhalb des Authentifizierungsschemas.
Wie viele MCP-Server sind dem Internet ausgesetzt?
Knostic identifizierte 1.862 Server, die vom Internet aus erreichbar sind, und separat zählte OX Security im Rahmen seiner Schätzung aus April 2026 mehr als 7.000 öffentlich zugängliche Server. In Knostics manueller Stichprobe von 119 erlaubte jeder einzelne ein nicht authentifiziertes Tool-Listing.
Was ist Tool Poisoning?
Anweisungen im eigenen Metadaten eines MCP-Tools verstecken — etwa in der Beschreibung oder den Parameternamen —, wo das Modell sie als vertrauenswürdigen Kontext liest. Der Agent kann legitime Dokumentation nicht zuverlässig von einer eingespeisten Anweisung unterscheiden, und in Multi-Agent-Sitzungen können die eingespeisten Anweisungen auf jeden Agenten übergehen, der dem kompromittierten Server vertraut.
Quellen: OX Security, 15. April 2026; Knostic, Mapping MCP Servers Across the Internet; MCP Specification, Autorisierungsteil; NVD, CVE-2025-6514; npm-Registry-Download-Daten für mcp-remote; Startup Fortune, 6. Oktober 2026.